Entwicklung
Sicherheits-Grundlagen für jeden Website-Betreiber
SSL, Updates, Backups: das Wesentliche, das du nie auslassen solltest
- Veröffentlicht
- 26. November 2025
- Lesezeit
- 5 Min. Lesezeit
- Von
- Mateo Jakelic
Deine Website ist mehr als ein digitaler Auftritt. In ihr stecken die Glaubwürdigkeit deiner Marke, die Daten deiner Kunden und dein gesamter Unternehmensauftritt. Trotzdem wird Sicherheit oft erst nach einem Angriff zum Thema statt davor.
Dabei ist es ganz einfach: Website-Sicherheit ist nicht kompliziert, aber unverzichtbar. Ein paar feste Gewohnheiten machen den Unterschied zwischen ruhigem Fahrwasser und mühsamer Schadensbegrenzung. Hier die Grundlagen, die jeder Website-Betreiber kennen sollte.
SSL: Pflicht, keine Kür
Läuft deine Website noch über HTTP statt HTTPS, wird es höchste Zeit. Ein SSL-Zertifikat verschlüsselt die Verbindung zwischen deiner Website und deinen Besuchern und schützt sensible Daten wie Passwörter, Formulareingaben und Zahlungsdaten.
Und SSL schafft Vertrauen. Moderne Browser warnen, wenn eine Website nicht sicher ist, und dieser „Nicht sicher“-Hinweis vertreibt Besucher sofort. Außerdem nutzt Google HTTPS als kleines Rankingsignal. Die gute Nachricht: Die meisten Hoster bieten SSL-Zertifikate inzwischen kostenlos an, es gibt also kaum einen Grund, darauf zu verzichten. SSL ist das digitale Gegenstück zum Abschließen der Haustür.
Updates: dein erster Schutzwall
Jede Software, die du nutzt – CMS, Plugins und Themes –, entwickelt sich weiter. Updates bringen nicht nur neue Funktionen, sondern schließen Sicherheitslücken, die Entwickler entdeckt und Angreifer ausgenutzt haben. Wer sie ignoriert, lässt die Tür offen – veralteter Code ist einer der häufigsten Gründe, warum Websites gehackt werden. Und genau das lässt sich weitgehend vermeiden. Mehr zur Wartung hier.
Unser Tipp: größere Updates zuerst auf einer Staging-Seite testen, kleinere automatisieren und regelmäßig nachschauen, damit nichts liegen bleibt.
Backups: dein Sicherheitsnetz
Auch beim besten Sicherheits-Setup kann etwas schiefgehen – deshalb brauchst du Backups. Wir nutzen Duplicator Pro für geplante Backups mit Kopien auf dem Server und extern. So steht eine Website im Ernstfall in Minuten statt Tagen wieder.
Eine gute Regel ist der 3-2-1-Ansatz: drei Kopien deiner Daten, auf zwei verschiedenen Speicherarten, davon eine extern. Egal mit welchem Tool: Sorg dafür, dass Backups automatisch laufen und dass du eine Wiederherstellung wirklich getestet hast – ein ungetestetes Backup ist kein Sicherheitsnetz. Verlässliche Backups sind ein ruhiges Gewissen, das man erst schätzt, wenn man es braucht.
Starke Passwörter und eingeschränkter Zugriff
Viele Angriffe gelingen nicht durch ausgeklügelte Methoden, sondern durch schwache Passwörter und zu viele Leute mit Admin-Rechten. Nutz lange, einzigartige Passwörter (mit einem Passwortmanager ganz einfach) und gib jedem nur die Rechte, die er wirklich braucht, statt großzügig Admin-Konten zu verteilen.
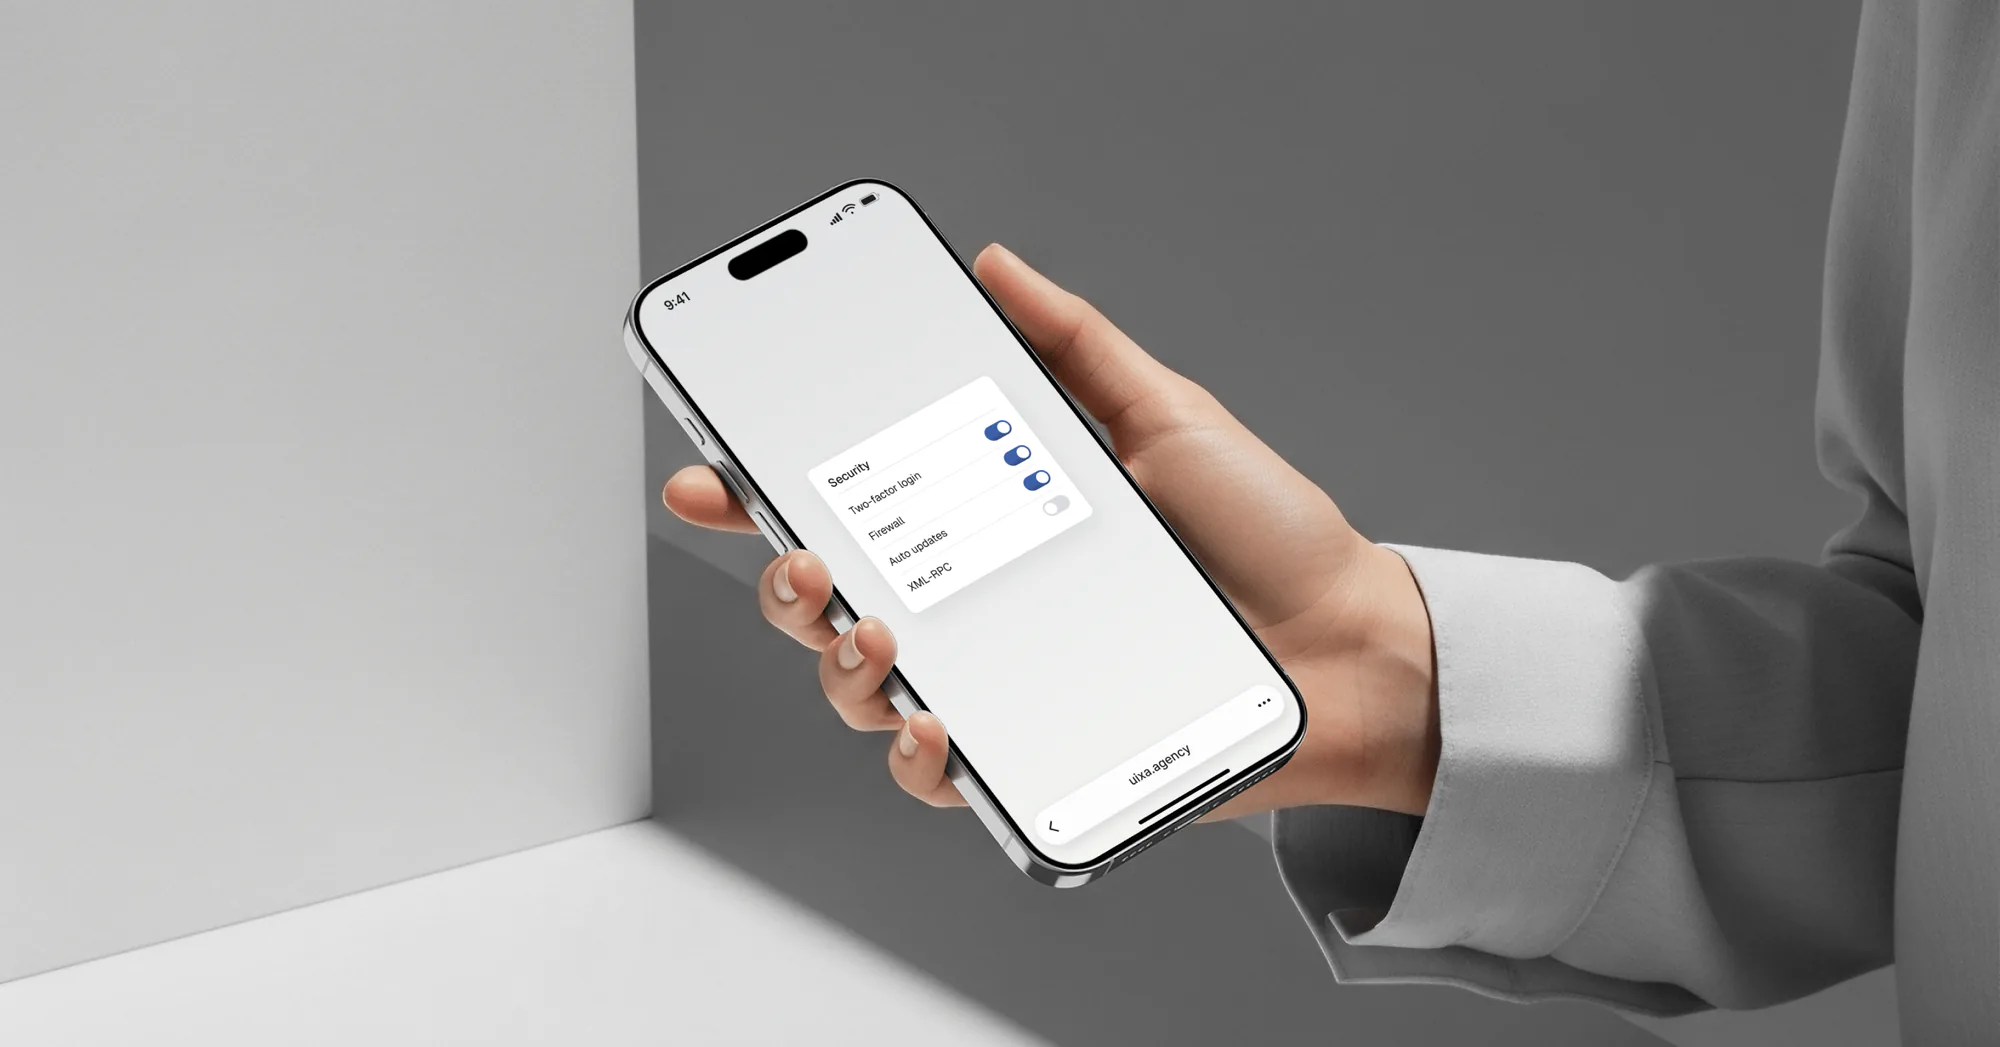
Aktivier, wo es geht, die Zwei-Faktor-Authentifizierung für Admin-Logins. Kaum ein Schritt ist so einfach und so wirksam – selbst ein gestohlenes Passwort reicht dann nicht mehr, um reinzukommen.
Ein Sicherheits-Plugin oder eine Firewall
Ein seriöses Sicherheits-Plugin oder eine Web Application Firewall überwacht deine Website, blockt schädlichen Traffic und spürt Malware auf, bevor sie Schaden anrichtet. Tools wie Wordfence oder Sucuri sind ein guter Startpunkt. Stell es dir wie einen Türsteher vor, der Unbefugte abfängt, bevor sie deine Website erreichen.
Was tun, wenn deine Website gehackt wurde?
Wenn der Ernstfall eintritt, stell nicht sofort wieder her. Nimm die Website offline, sichere einen Snapshot und notiere, was du gefunden hast, setz alle Passwörter und Sicherheitsschlüssel zurück und finde heraus, wie der Angreifer hereingekommen ist. Bereinige dann die Website oder stell ein Backup von vor dem Angriff wieder her, aktualisiere jede Software und jedes Plugin, bevor sie wieder online geht, und ändere die Passwörter noch einmal. Lass einen kompletten Malware-Scan laufen, um sicherzugehen, dass die Seite sauber ist. Können personenbezogene Daten betroffen sein, prüf deine DSGVO-Pflicht, die Behörde innerhalb von 72 Stunden zu informieren. Genau deshalb sind die Schritte davor so wichtig: Mit einem aktuellen Backup wird aus einer Katastrophe ein Ärgernis.
Die richtige Einstellung
Tools sind nur so gut wie die Gewohnheiten dahinter. Sichere Passwörter, wenige Admin-Zugänge, vertrauenswürdige Plugins, regelmäßige Updates und ein wachsames Auge bringen schon sehr viel. Sicherheit ist nicht nur Technik, sondern eine Frage von Verantwortung und Konsequenz.
Häufige Fragen
Was sind die Grundlagen der Website-Sicherheit?
Ein SSL-Zertifikat, aktuelle Software, regelmäßige externe Backups, starke Passwörter, wenige Admin-Zugänge und ein Sicherheits-Plugin oder eine Firewall. Wer das konsequent umsetzt, ist gegen die meisten echten Bedrohungen gewappnet.
Brauche ich wirklich ein SSL-Zertifikat?
Ja. SSL verschlüsselt Daten zwischen Website und Besuchern, Browser markieren Websites ohne SSL als „Nicht sicher“, und Google nutzt es als kleines Rankingsignal. Die meisten Hoster bieten es kostenlos an, es gibt also keinen Grund, darauf zu verzichten.
Wie oft sollte ich meine Website sichern?
Das hängt davon ab, wie oft sich deine Website ändert. Aktive Websites profitieren von täglichen Backups, Websites, die sich selten ändern, kommen mit weniger aus, bis hin zu einmal im Quartal. Folge der 3-2-1-Regel und halte immer eine Kopie extern.
Wie werden Websites gehackt?
Meist über veraltete Software, schwache Passwörter oder unsichere Plugins, nicht über aufwendige Angriffe. Wer alles aktuell hält und Zugriffe beschränkt, schaltet die häufigsten Risiken aus.
Was soll ich tun, wenn meine Website gehackt wurde?
Das letzte saubere Backup wiederherstellen, alle Passwörter zurücksetzen, sämtliche Software und Plugins aktualisieren, einen Malware-Scan durchführen und die Sicherheitseinstellungen verschärfen, um die ausgenutzte Lücke zu schließen.
Das Fazit
Website-Sicherheit muss nicht kompliziert sein, nur konsequent. SSL, Updates und Backups sind der Kern, starke Passwörter, wenige Zugänge und ein Sicherheits-Plugin runden das Ganze ab. Richte diese Gewohnheiten einmal ein und bleib dran – dann schützt du deine Marke, deine Daten und deine Nerven.
Soll jemand einen zweiten Blick auf die Sicherheit deiner Website werfen? Schreib uns, wir helfen dir, die Grundlagen abzudecken.